Чи захищений ваш банківський рахунок. Десять налаштувань, які варто перевірити у своєму банкінгу прямо зараз
Чи захищений ваш банківський рахунок. Десять налаштувань, які варто перевірити у своєму банкінгу прямо зараз


Справа «Карфаген» знову привернула увагу до масштабів шахрайських колцентрів. Навіть не стільки привернула, скільки показала масштаби й цинізм цього виду шахрайства. Відтак напрошується питання: наскільки захищений власний банківський рахунок, якщо шахраї отримають контроль над номером телефону, смартфоном або банківським акаунтом.
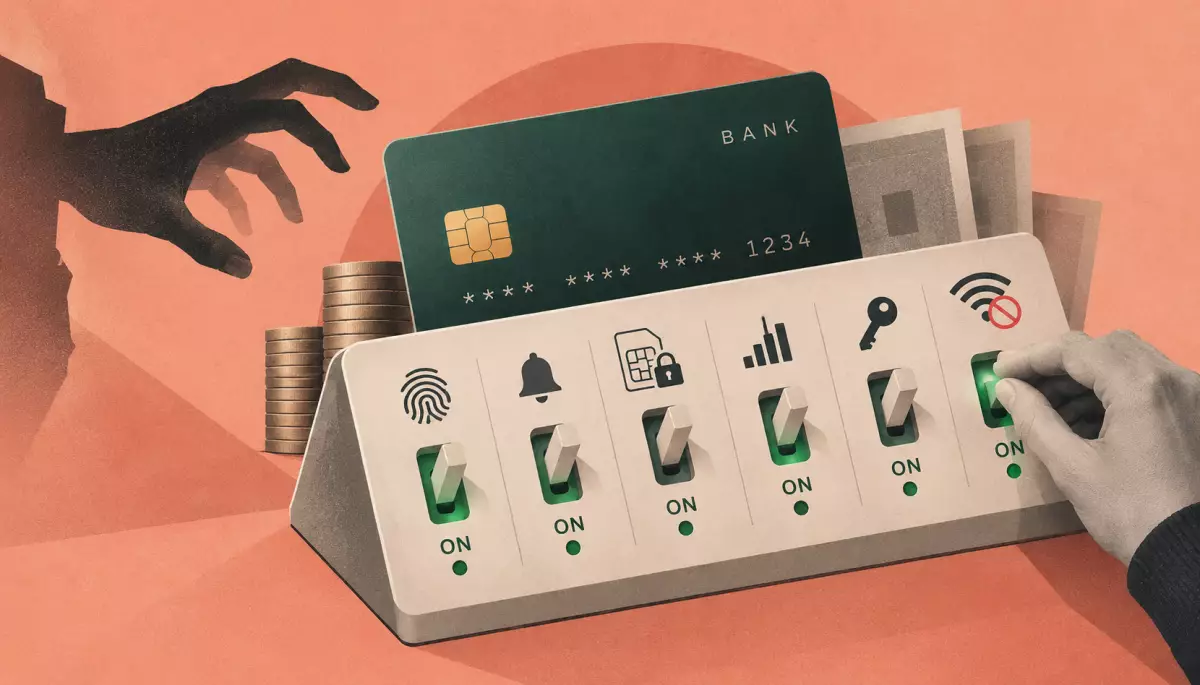
Ми підготували чекліст, що треба перевірити, щоб убезпечити себе і рідних від втрати грошей. Цифрова безпека давно вийшла за межі захисту паролів. Це про правила поведінки, рутину користувача.
Тож ваш банкінг захищений, якщо:
☑Ви привʼязали до банківських рахунків окремий номер телефону
Фінансовий номер — той, до якого привʼязані ваші банківські рахунки. Якщо шахрай отримає контроль над ним, він може спробувати перевипустити SIM-картку, перехопити повідомлення з кодами підтвердження й отримати доступ до банкінгу, а далі — до грошей, покупок та онлайн-кредитів.
Найпоширеніший сценарій — шахрай телефонує від імені мобільного оператора та переконує назвати код із повідомлення, наприклад, під приводом переходу на новий стандарт звʼязку або заміни SIM на eSIM.
Тому НБУ радить завести фінансовий номер телефону і не розголошувати його, не вказувати в інтернет-анкетах або інших реєстраціях, не привʼязувати його до соцмереж та авторизацій в інших системах.
☑Ви відключили послугу віддаленої заміни SIM-картки у свого мобільного оператора
Якщо звести всі фінансові привʼязки до одного рахунку вам видається складним, то можна хоча б відключити опцію віддаленої заміни SIM. Також важливо зареєструватися в онлайн-кабінеті мобільного оператора та, хай як банально це не виглядало, — встановити PIN-код на SIM-картку. У НБУ радять установлювати складний пароль із восьми цифр.
☑Ви не заходите у банкінг через публічний Wi‑Fi
У відкритій мережі складніше зрозуміти, хто ще підключений до неї та чи справді це Wi‑Fi готелю чи кафе. Зловмисники створюють мережу з майже ідентичною назвою або пробують перехопити дані, попереджають європейські установи захисту даних.
Навіть мережа якогось публічного закладу з паролем не є автоматично безпечною — важливо, хто контролює її. Публічний Wi‑Fi безпечно використовувати для перегляду новин, відео, пошуку інформації, а от зайти в онлайн-банкінг чи інші важливі застосунки, які містять персональні дані, краще з мобільного інтернету.
☑Ви ввімкнули біометрію для входу в банківський застосунок
Face ID, Touch ID замість пароля більш ефективні, якщо банк це підтримує. Також варто вимкнути показ тексту банківських повідомлень на заблокованому екрані. Це можна зробити у налаштуваннях вашого телефону, дозволивши банківському додатку показувати повідомлення тільки на розблокованому телефоні.
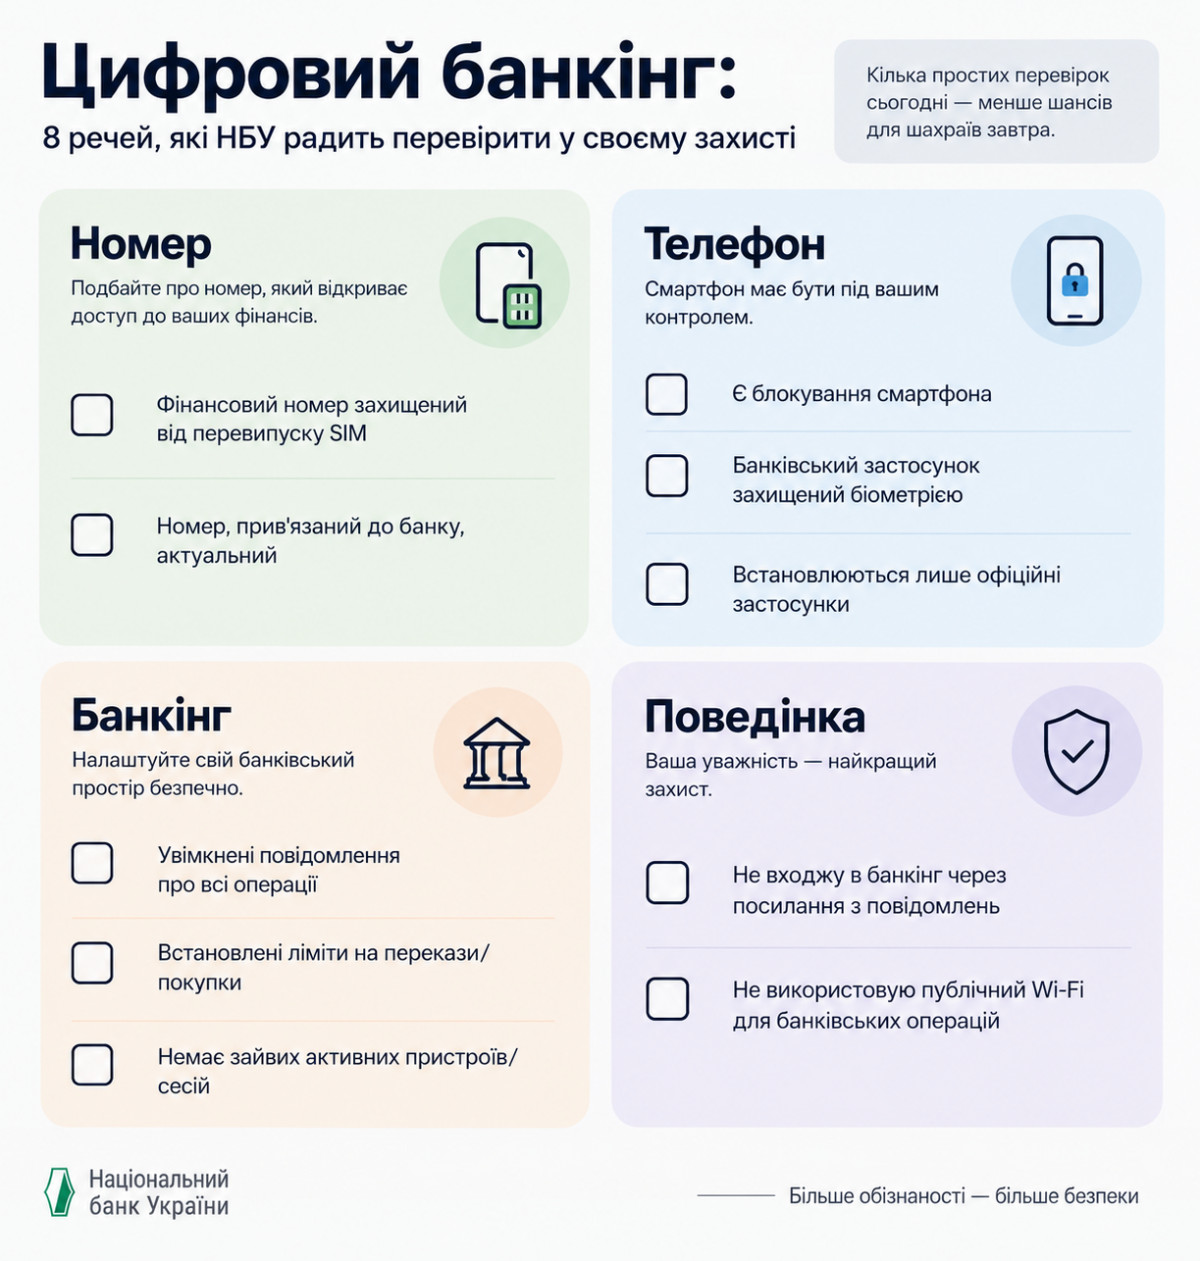
Цифровий банкінг. Вісім речей, які НБУ радить перевірити у своєму захисті
☑Ви встановили ліміти на картки та перекази
Ліміт обмежує потенційні втрати, якщо шахрай намагається провести операцію без повного контролю над акаунтом.
☑Ви видалили старі пристрої з банківського акаунта
Якщо банківський додаток показує список авторизованих смартфонів або сесій, періодично перевіряйте його. І так, якщо змінили девайс — переконайтеся, що на старому не можна буде заново зайти в ваш акаунт.
☑Ви не використовуєте банківський пароль в інших сервісах
Спокуса поставити один пароль на все велика, але це ризиковано. І так, для електронної пошти, яку ви використовуєте для відновлення доступу, слід поставити окремий складний пароль і встановити двофакторну аутентифікацію. Це означає, що ви маєте двома різними способами підтвердити, що це саме ви. Наприклад, один «фактор» — пароль, інший — код у повідомленні.
На жаль, двофакторна аутентифікація вже давно не є чарівною пігулкою від шахрайства, і зловмисники навчилися знаходити вихід на «другий фактор». Одначе набір різних антишахрайських дій у комплексі підвищує рівень вашого захисту.
☑Ви встановлюєте банківські застосунки лише з офіційних ресурсів
«А з яких же ще?» — запитаєте ви. Іноді запрошення встановити таку апку приходить з SMS, телеграму, електронного листа чи навіть повідомлення у соцмережі — і назва, логотип, дизайн можуть виглядати знайомо. Звісно, це з великою вірогідністю можуть бути фейкові застосунки, мета яких — отримати ваші логін, пароль, код підтвердження або інші дані. Те саме стосується програм, які ніби допомагають «захистити рахунок», «повернути кошти» або «перевірити картку».
Безпечніше самостійно знайти застосунок свого банку в App Store чи Google Play.
☑Ви отримуєте повідомлення про кожну операцію
Це один із найпростіших способів помітити проблему якомога раніше. Увімкніть push-сповіщення або SMS-сповіщення про списання, перекази й інші операції з рахунком, якщо банк їх підтримує. Сума навіть у кілька сотень гривень, яку ви не здійснювали — не привід чекати, що «це, мабуть, помилка». Перевірте операцію в застосунку, якщо вона невідома — звʼяжіться з банком.
Правила безпечного використання цифрового банкінгу
Що банк ніколи не попросить вас зробити? Працівник банку не має просити повідомити PIN-код картки, СVV/CVC-код, пароль від інтернет-банкінгу або одноразовий код для підтвердження. Так само не варто виконувати за його вказівкою переказ на «безпечний рахунок».
НБУ окремо наголошує: ні сам регулятор, ні банк не мають потреби запитувати у клієнта таку інформацію. Якщо вам повідомляють, що ваш рахунок «зламаний» і гроші потрібно терміново перевести для їхнього захисту, це привід покласти слухавку та самостійно перетелефонувати до банку за офіційним номером.
Правило просте: якщо вас кваплять, лякають блокуванням рахунку або вимагають назвати код — завершуйте розмову.
Телефон раптом перестав ловити мережу: що робити
Одна з ознак, яку легко списати на технічний збій — раптова втрата мобільного звʼязку. Якщо ваш телефон показує «немає мережі», а інші користувачі поруч не мають такої проблеми, варто перевірити, що відбувається з SIM-карткою.
Одна з можливих причин — шахраї могли спробувати перевипустити вашу SIM. Отримавши контроль над вашим фінансовим номером (тим, до якого привʼязані платіжні картки), вони потенційно зможуть отримувати SMS із паролями й іншою інформацією.
Що робити, якщо це сталося? Кіберполіція радить негайно звернутися до мобільного оператора (безпосередньо в офіційні магазини) та повідомити про перевипуск SIM без вашого відома. Попросіть тимчасово заблокувати номер. При підозрі, що зловмисники отримали доступ до банківського акаунту, — звернутися до банку та заблокувати картки й онлайн-доступ.
Також Кіберпол звертає увагу, що в такій ситуації варто перевірити доступ до своїх соцмереж та електронної пошти. Підозрюєте злам? Змінюйте паролі, повідомте друзям і знайомим, щоб вони не потрапили в пастку зловмисників. Шахраї можуть просити гроші від вашого імені.
У цифровому банкінгу немає одного налаштування, яке працює як ідеальний захист від усіх сценаріїв шахрайства. Біометрія не замінить обережність, ліміт на покупки в інтернеті не зупинить соціальну інженерію. Навіть двофакторна автентифікація не гарантує безпеки, якщо людина сама передасть шахраю код. Захист працює як система: фінансовий номер, смартфон, банківський застосунок, паролі, ліміти, сповіщення та звички самого користувача. Це — перевіряти імʼя й реквізити отримувача коштів перед переказом, не переходити до банкінгу з повідомлень, мати окремий номер для «фінансових справ» і зареєструвати його для інших цілей.
Пʼять хвилин на перевірку налаштувань — це суттєво дешевше, ніж відновлення доступу до банкінгу після шахрайської атаки.